#BANQUE & SÉCURITÉ
« Ma banque s'est fait pirater — mon argent a disparu ? » Le Crédit Mutuel Arkéa (Crédit Mutuel de Bretagne, du Sud-Ouest, Fortuneo) a confirmé le 4 novembre 2026 une cyberattaque ayant permis des « opérations frauduleuses ». La banque affirme que l'incident est maîtrisé et sans conséquence pour les avoirs de ses clients.
Publié le 4 novembre 2026 · à revérifier le 28 février 2027
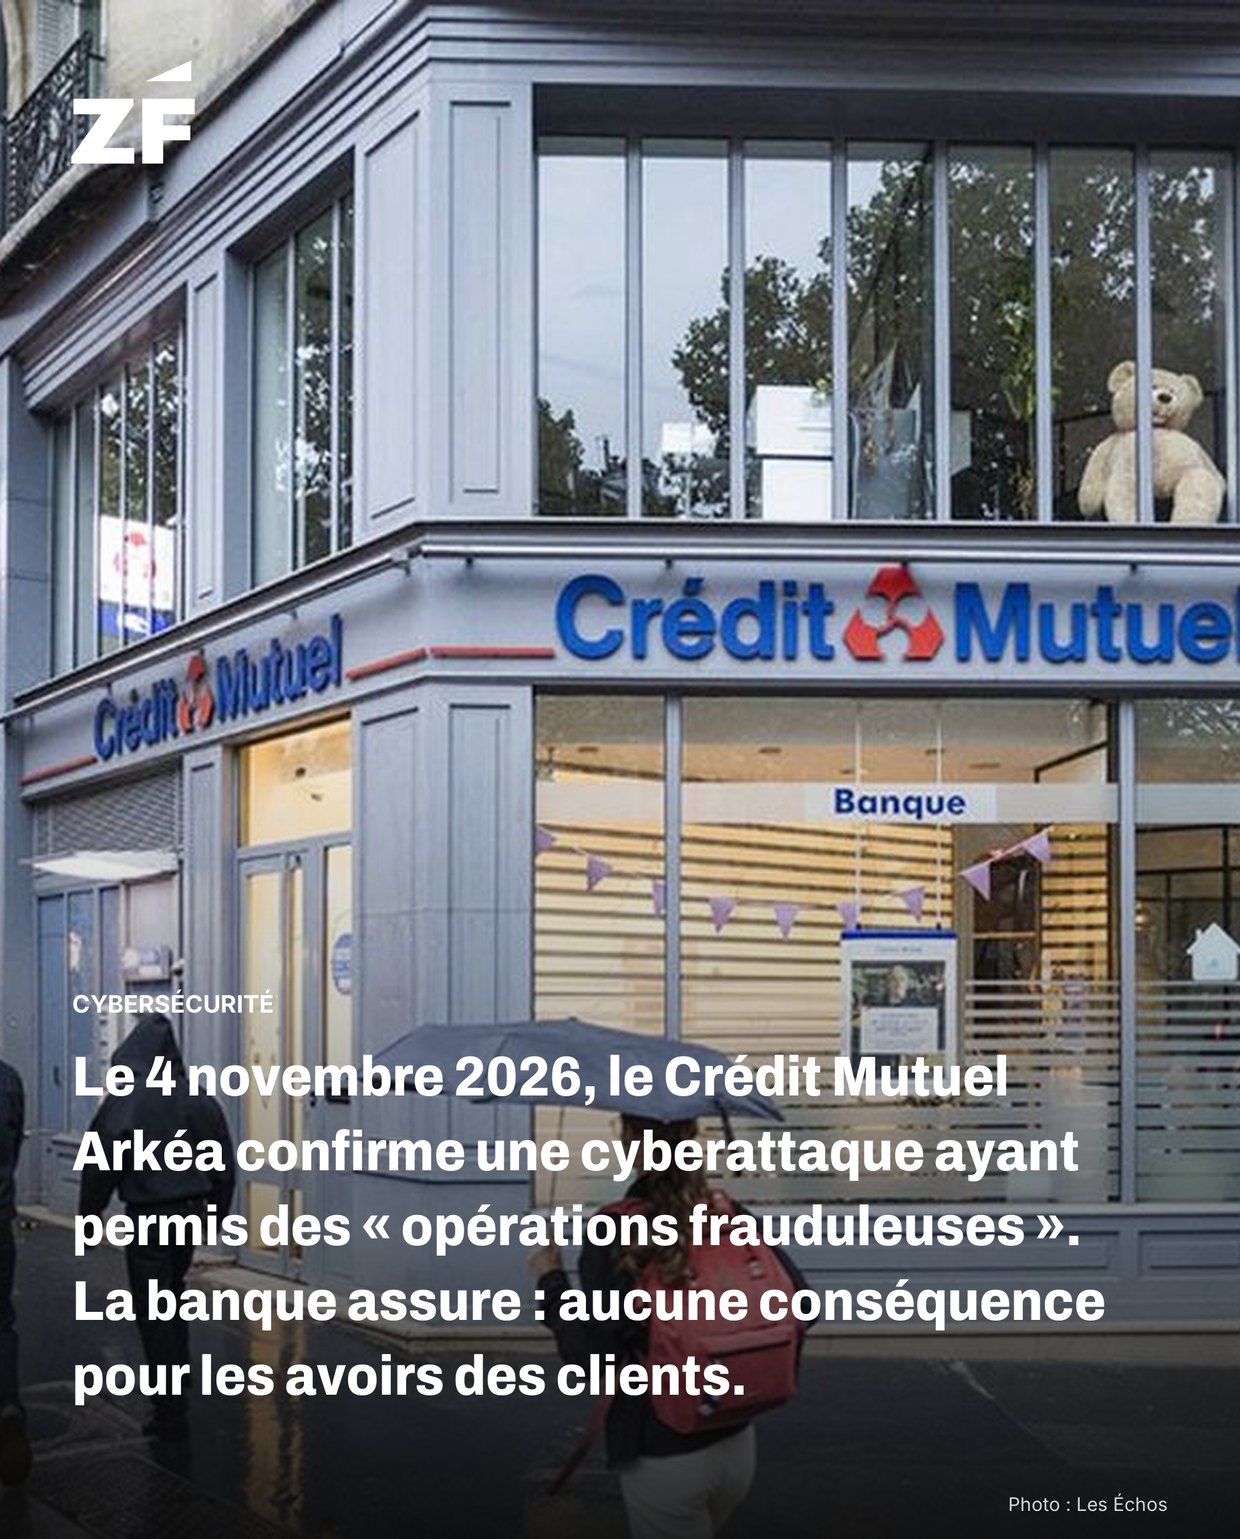
Les premières alertes datent du 1er-2 novembre 2026 : l'enquêteur on-chain ZachXBT repère des mouvements suspects et désigne publiquement le Crédit Mutuel Arkéa comme victime présumée. Le 4 novembre, la banque confirme : une cyberattaque a bien eu lieu et a entraîné des opérations frauduleuses, mais l'incident serait « maîtrisé », les autorités et superviseurs ont été informés, et certaines transactions ont été suspendues le temps de renforcer la sécurité. Le mode opératoire décrit par la presse spécialisée (non confirmé par la banque) : des fonds détournés d'abord en euros, puis blanchis via la crypto — convertis en USDC sur plusieurs plateformes (Kraken, Crypto.com, OKX), puis en ether et en partie en Monero, plus difficile à tracer. Point clé de périmètre : il s'agit du groupe Crédit Mutuel ARKÉA (5,64 millions de clients fin 2025), pas de l'ensemble du réseau Crédit Mutuel. Et point clé pour vous : la banque assure que les avoirs des clients sont protégés et qu'aucun compte individuel n'a été vidé — ce sont les systèmes de l'établissement qui ont été visés. L'ampleur exacte reste en cours d'investigation.
Est-ce que mon compte au Crédit Mutuel est en danger ?
Selon la banque : non. L'attaque n'a « aucune conséquence financière » pour les clients, leurs avoirs sont protégés, et seuls certains virements ont été suspendus ou retardés le temps de sécuriser. Ce sont les systèmes de la banque qui ont été ciblés, pas les comptes des clients un par un. Et surtout : dans les jours qui suivent ce genre d'annonce, méfiez-vous des faux conseillers — un vrai conseiller bancaire ne vous demandera JAMAIS un code confidentiel ni de « valider une opération pour bloquer une fraude » (rappel de Cybermalveillance.gouv.fr).
Autrement dit : une cyberattaque sur une banque, ce n'est pas vos économies qui s'envolent. Ici, les fraudeurs ont siphonné des fonds via les systèmes de l'établissement, pas en vidant les comptes des clients — et c'est la banque, pas le client de bonne foi, qui porte la perte.
Quatre nuances, parce qu'elles comptent
- Le montant (≈ 133 M$) vient de l'analyse blockchain (ZachXBT, Bitquery), PAS de la banque, qui ne confirme aucun chiffre : à manier comme une estimation, pas une perte officielle.
- C'est le Crédit Mutuel ARKÉA (Bretagne, Sud-Ouest, Fortuneo) qui est touché — rien ne permet de conclure à une attaque de l'ensemble du réseau Crédit Mutuel.
- La banque parle d'incident « maîtrisé », d'avoirs clients protégés et d'autorités informées ; l'ampleur exacte est encore en cours d'investigation.
- Les fonds ont transité par la crypto (USDC → ether → Monero) : c'est précisément ce qui a permis à un enquêteur blockchain de repérer la fraude avant même l'annonce officielle de la banque.
Ce que ça change quand même : pour vous : surveillez vos opérations et redoublez de méfiance face aux appels/SMS « sécurité » qui suivent ce type d'annonce (un conseiller ne demande jamais vos codes). Pour comprendre : en cas d'opération non autorisée sur votre compte, c'est en principe la banque qui doit vous rembourser — la charge d'une fraude pèse sur l'établissement, pas sur le client de bonne foi.
Pour vous
- Saviez-vous que c'est un enquêteur blockchain indépendant — et non la banque — qui a repéré la fraude en premier ?
- Entre « la banque est piratée » et « mes économies disparaissent », aviez-vous fait la différence ?
Sources : communiqué du Crédit Mutuel Arkéa (4 novembre 2026) ; analyses on-chain de ZachXBT et Bitquery (1er-3 novembre 2026) ; Cryptoast, EconomieMatin. Rappel anti-fraude : Cybermalveillance.gouv.fr.
Consulter la source →Télécharger la fact card en haute définition (1856 × 2304) ↓